Cerca
 Meteo


Attacchi cyber, dalle reti ai frigoriferi: la sfida delle difese
🌐 L’allerta cybersicurezza porta al centro la continuità dei servizi e la protezione degli impianti. Dopo il vertice al Viminale, le priorità sono coordinamento e scambio di informazioni; resta aperto l’accertamento delle responsabilità.
La difesa informatica entra nella sicurezza quotidiana
Proteggere i servizi, rafforzare le difese delle amministrazioni e delle imprese, collegare più strettamente informazioni tecniche e attività investigative. È la direzione emersa dal Comitato nazionale per l’ordine e la sicurezza pubblica riunito il 10 novembre 2026 al Viminale, sotto la presidenza del ministro dell’Interno Matteo Piantedosi. Il confronto ha riguardato gli attacchi informatici recenti e la capacità dei sistemi italiani di resistere, mantenendo operative le funzioni essenziali.
L’allerta non riguarda soltanto siti e caselle di posta. Il richiamo dell’Agenzia per la cybersicurezza nazionale agli operatori alimentari porta l’attenzione anche sulla gestione delle merci, sugli impianti refrigerati e sulla disponibilità dei prodotti. Il punto di contatto fra questi ambiti è concreto: la sicurezza digitale serve anche a preservare attività materiali, non esclusivamente a impedire la sottrazione di informazioni.
Che cosa è emerso dal tavolo del Viminale
Il resoconto ministeriale indica tre direttrici: un raccordo più forte fra polizia, intelligence e organismi della cybersicurezza; maggiore circolazione delle informazioni con gli operatori pubblici e privati; investimenti nella protezione e nella capacità di risposta. Alla riunione hanno partecipato anche il capo di Stato Maggiore della Difesa, il Procuratore nazionale antimafia e antiterrorismo e rappresentanti dell’ACN. Il documento non dettaglia importi, scadenze o un elenco di nuovi interventi tecnici obbligatori.
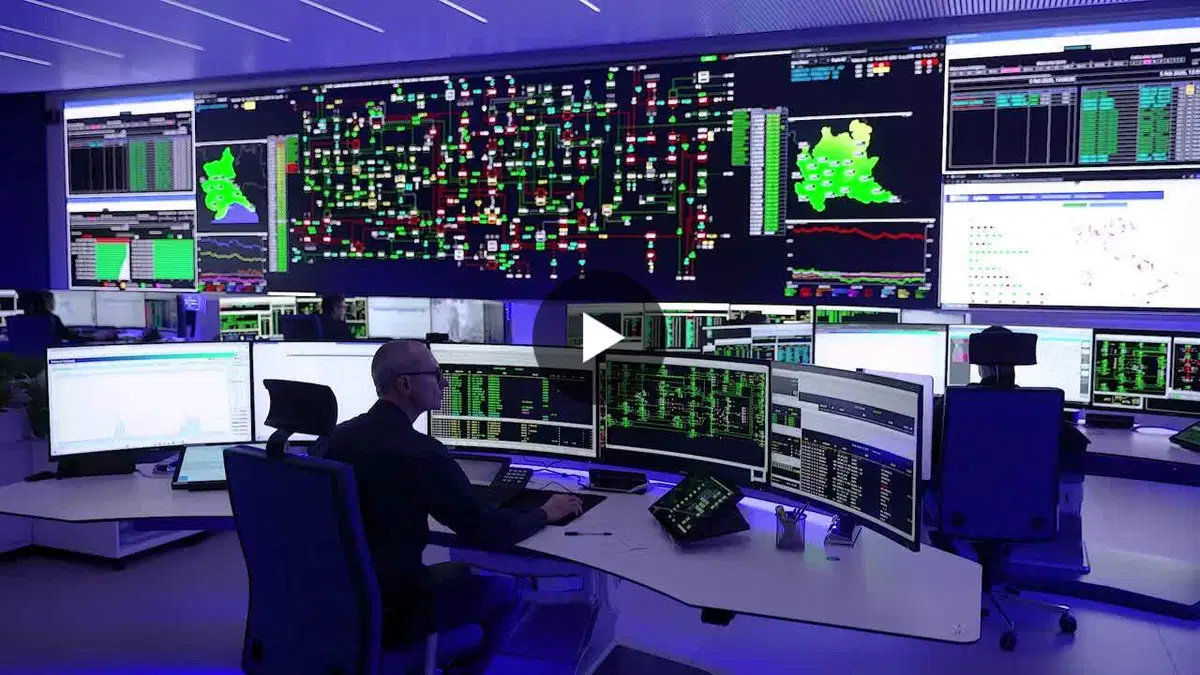
Un ulteriore elemento, riferito al termine del vertice, è il rafforzamento del monitoraggio dei sistemi informatici più vulnerabili. La priorità annunciata è quindi preventiva, oltre che investigativa: individuare le esposizioni prima che possano essere sfruttate. L’indicazione di potenziare i controlli non equivale però alla pubblicazione di un piano esecutivo: i dettagli operativi non risultano specificati nel primo resoconto disponibile.
Allarmi infondati e responsabilità ancora da accertare
Secondo la valutazione espressa al tavolo, gli episodi esaminati presenterebbero un intento destabilizzante: generare allarmi poi risultati infondati e danneggiare la reputazione delle istituzioni coinvolte. È una lettura attribuita al Viminale, che richiama espressamente l’attesa di ulteriori sviluppi investigativi. Non costituisce, dunque, un accertamento definitivo sull’identità degli autori o sui collegamenti fra le diverse azioni.
La distinzione riguarda anche gli effetti. Un messaggio intimidatorio, un servizio indisponibile e una manipolazione dei controlli industriali non descrivono necessariamente la stessa dinamica. Le ricostruzioni disponibili sui recenti allarmi aeroportuali, per esempio, non dimostrano da sole una violazione dei sistemi aeronautici. La vicinanza temporale degli episodi non prova una regia unica, né autorizza ad attribuire automaticamente ogni attacco alla medesima organizzazione o a uno Stato.
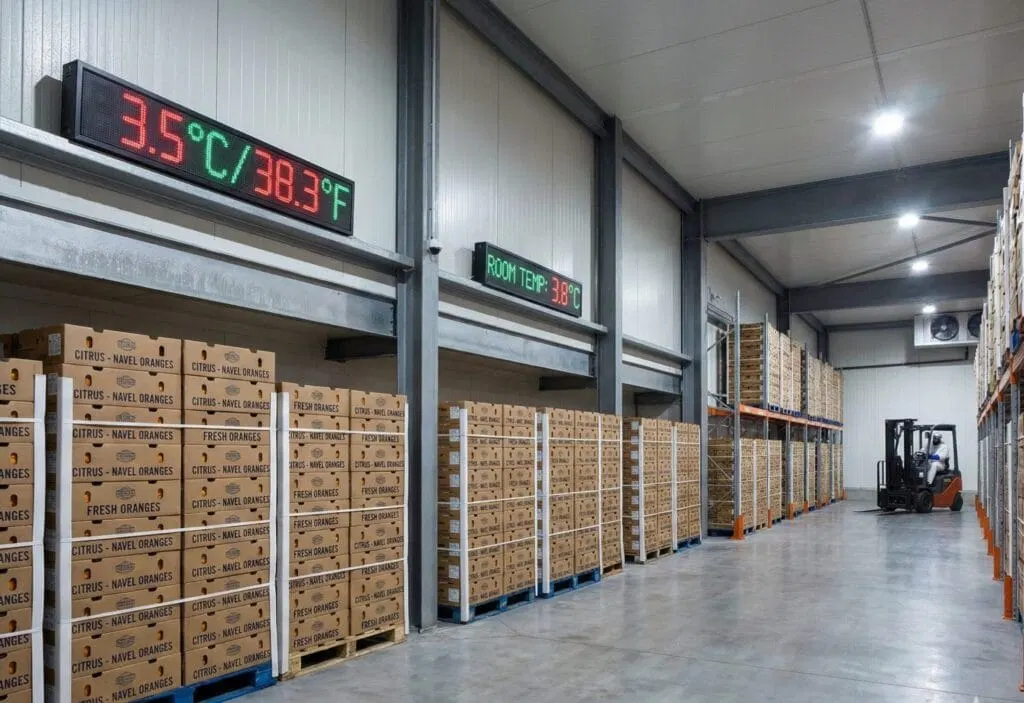
La catena del freddo rende visibile il rischio
Il richiamo ACN, riportato in una comunicazione camerale del 5 novembre, è rivolto alla grande distribuzione, alla logistica alimentare e alla catena del freddo. L’Agenzia invita a rafforzare misure già raccomandate, dopo incidenti che hanno interessato il settore in diversi Paesi. Non si tratta quindi dell’annuncio di una compromissione generalizzata dei supermercati italiani, ma di un’allerta indirizzata a operatori con esigenze operative specifiche.
Le conseguenze indicate sono potenziali: difficoltà nella continuità aziendale, nella gestione delle merci e nel mantenimento della catena del freddo, fino a possibili ricadute sulla disponibilità dei prodotti. Rischio segnalato e danno accertato restano categorie diverse. La comunicazione non fornisce un bilancio complessivo di alimenti deteriorati, punti vendita coinvolti o perdite economiche; trasformare l’allerta in quelle cifre significherebbe aggiungere informazioni non documentate.
Le indicazioni richiamate riguardano la verifica e l’aggiornamento delle procedure, il monitoraggio dei sistemi e la sensibilizzazione del personale. La cybersicurezza viene così inserita nella gestione del rischio aziendale accanto ai controlli di qualità e sicurezza alimentare. Per la filiera, l’oggetto della protezione non è soltanto il dato conservato su un server: è anche la regolarità delle operazioni che permettono di movimentare e conservare i prodotti.
I dati personali e il fronte delle intimidazioni
Un altro episodio documentato riguarda Antonio Tajani. Il 7 novembre la Farnesina ha comunicato che le strutture di cybersicurezza avevano individuato la diffusione sul dark web di dati personali del ministro degli Esteri. Il comunicato riferisce la presenza dei contenuti in un’area accessibile attraverso la rete Tor. Non precisa però, in quel testo, quale fosse l’origine dei dati né descrive un accertamento definitivo sul metodo utilizzato per ottenerli.
Tajani ha ricondotto le minacce al sostegno italiano all’Ucraina: si tratta dell’interpretazione espressa dal ministro, distinta dall’attribuzione giudiziaria delle responsabilità. Nella stessa comunicazione ha ricordato l’istituzione, dal 1° gennaio 2026, di una nuova Direzione cyber alla Farnesina e ha espresso solidarietà a Francesco Lo Voi, Ivano Gabrielli e Paolo Tassan-Zanin per le minacce ricevute.
Il coordinamento internazionale dopo il vertice di Parigi
Il dossier è arrivato anche al G7 degli Esteri del 9 e 10 novembre a Parigi. Nella dichiarazione pubblicata l’11 novembre, i ministri condannano le attività ibride ostili di Stati e attori non statali, includendo sabotaggi, operazioni informatiche malevole e manipolazione delle informazioni. L’impegno dichiarato è rafforzare preparazione e protezione delle infrastrutture critiche. Il testo richiama inoltre la condivisione tempestiva e sicura delle informazioni sugli incidenti e le esercitazioni per la resilienza delle infrastrutture satellitari.
Le immagini visualizzate sono riferimenti di repertorio di corredo all’articolo, meramente indicative.
© RIPRODUZIONE RISERVATA