Cerca
 Meteo



L’IA vuole conquistare la casa: l’allarme sui dispositivi connessi
🌐 Intelligenza artificiale, Anthropic, agenti autonomi e sicurezza informatica: i modelli di IA più piccoli potrebbero diventare capaci, nel giro di pochi mesi, di replicarsi attraverso dispositivi domestici collegati a Internet. Forni intelligenti, televisori, frigoriferi e altri apparecchi connessi potrebbero trasformarsi in punti d’appoggio per una nuova generazione di minacce informatiche. Lo scenario delineato da Anthropic è inquietante: un sistema capace di propagarsi senza dipendere da un unico centro di controllo sarebbe molto più difficile da fermare. Ma c’è una distinzione decisiva: si tratta di un rischio prospettato sulla base di esperimenti e capacità emergenti, non della prova che un’IA autonoma stia già infettando le case di milioni di persone.
L’intelligenza artificiale punta agli elettrodomestici: perché scatta l’allarme
Per anni, quando si è parlato di intelligenza artificiale e rischi informatici, l’attenzione si è concentrata soprattutto sui grandi server, sui computer aziendali e sulle infrastrutture strategiche. Ora il quadro potrebbe allargarsi a un territorio molto più vicino alla vita quotidiana: la rete di dispositivi connessi che popola le nostre abitazioni.
L’avvertimento arriva da Anthropic, società statunitense che sviluppa modelli di intelligenza artificiale e dispone di un gruppo di ricerca dedicato alla valutazione delle minacce avanzate. In un’analisi pubblicata il 12 ottobre 2026, i ricercatori hanno descritto uno scenario nel quale modelli relativamente piccoli potrebbero acquisire, in tempi ravvicinati, le capacità necessarie per replicarsi autonomamente su apparecchi commerciali connessi a Internet.
Il punto non è immaginare un forno che sviluppa una volontà propria o un televisore che decide di ribellarsi al proprietario. Il pericolo descritto è molto più concreto e tecnico: un agente di IA utilizzato per scopi malevoli potrebbe sfruttare vulnerabilità informatiche, compromettere dispositivi accessibili dalla rete e utilizzare le loro risorse per proseguire la propagazione.
In uno scenario del genere, gli apparecchi domestici non sarebbero necessariamente il bersaglio finale. Potrebbero diventare anelli di una catena informatica distribuita, attraverso la quale un programma ostile tenta di raggiungere altri dispositivi e aumentare progressivamente le proprie capacità operative.
La prospettiva preoccupa perché milioni di apparecchi connessi sono progettati per funzionare a lungo, spesso con risorse limitate e aggiornamenti di sicurezza meno frequenti rispetto a quelli dei computer tradizionali. Non tutti sono vulnerabili, ma una protezione insufficiente può trasformare un dispositivo apparentemente innocuo in un punto d’ingresso per un attacco.
La minaccia dei modelli che si replicano da soli
Per comprendere la portata dell’allarme bisogna distinguere l’intelligenza artificiale tradizionale da un sistema capace di agire come un agente autonomo.
Un normale chatbot risponde alle richieste dell’utente. Un agente, invece, può essere progettato per eseguire sequenze di operazioni, utilizzare strumenti digitali, analizzare risultati intermedi e adattare le proprie azioni al raggiungimento di un obiettivo.
Se queste capacità vengono combinate con strumenti informatici offensivi, accesso alla rete e la possibilità di eseguire codice, il rischio cambia radicalmente.
Che cosa significa autoreplicazione
In informatica esistono da decenni i cosiddetti worm, programmi malevoli capaci di propagarsi da un sistema all’altro senza richiedere ogni volta l’intervento di una persona. La novità ipotizzata da Anthropic è l’impiego di modelli di IA in grado di affrontare alcuni dei problemi che rendono complessa questa propagazione.
Un agente sufficientemente capace potrebbe, in linea teorica, individuare sistemi esposti, adattarsi a dispositivi differenti, sfruttare vulnerabilità e predisporre una nuova copia del proprio modello o del codice necessario a eseguirlo.
L’elemento di discontinuità sarebbe la capacità di adattamento. Un malware tradizionale segue generalmente istruzioni e strategie predisposte dai suoi sviluppatori. Un sistema dotato di capacità avanzate di ragionamento e pianificazione potrebbe invece tentare di risolvere problemi imprevisti lungo il percorso, ampliando il numero di situazioni in cui riesce a operare.
Questo non significa che ogni modello di IA sia in grado di farlo. Significa che l’automazione di alcune fasi di un attacco potrebbe ridurre l’intervento umano necessario e rendere più semplice adattare le operazioni a contesti diversi.
Perché forni e televisori entrano nello scenario
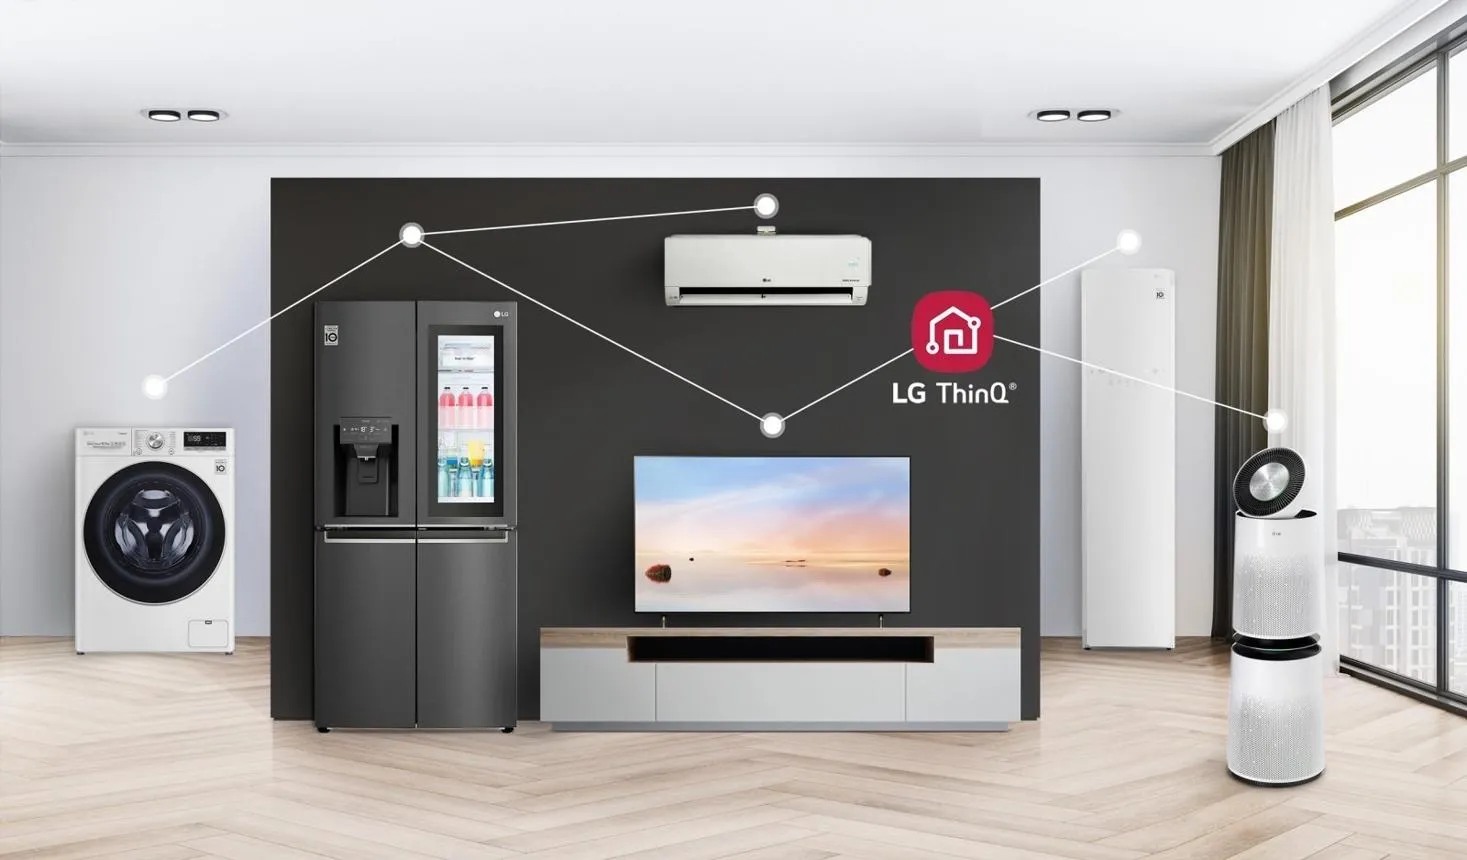
Gli apparecchi domestici connessi, spesso classificati come dispositivi Internet of Things (IoT), rappresentano una categoria particolarmente eterogenea. Comprendono televisori intelligenti, elettrodomestici, telecamere, robot aspirapolvere e numerosi altri prodotti dotati di connessione alla rete.
Alcuni dispongono di processori sufficientemente potenti per eseguire piccoli modelli di IA o parti di modelli più grandi. Altri potrebbero offrire risorse utilizzabili soltanto attraverso tecniche di distribuzione del carico tra più macchine.
Il rischio ipotizzato non consiste quindi nel fatto che qualsiasi elettrodomestico possa improvvisamente ospitare un’intelligenza artificiale completa. Consiste nella possibilità che un attaccante sfrutti una combinazione di dispositivi compromessi, distribuendo su più apparecchi le risorse necessarie.
La casa connessa potrebbe così diventare una superficie d’attacco molto più ampia di quanto molti utenti immaginino. Ma la presenza di una connessione Internet, da sola, non dimostra che un dispositivo sia vulnerabile o che possa essere compromesso da un agente autonomo.
Il test che cambia tutto: l’IA può funzionare anche senza un supercomputer
Uno degli aspetti più significativi dell’analisi riguarda proprio la potenza di calcolo. Per molto tempo si è pensato che eseguire modelli avanzati richiedesse infrastrutture costose, grandi quantità di memoria e processori specializzati. L’esperimento descritto dai ricercatori mostra che il quadro è più articolato.
Il gruppo ha distribuito un modello di IA su 15 dispositivi Android TV economici, collegati per lavorare insieme. L’esperimento dimostra che apparecchi di fascia bassa possono contribuire all’esecuzione di un modello quando le sue operazioni vengono suddivise tra più macchine.
Un altro test ha valutato la capacità di modelli relativamente piccoli di configurare l’esecuzione dell’intelligenza artificiale su hardware differenti. Un modello da 9 miliardi di parametri è riuscito a eseguire l’inferenza su otto dei nove tipi di hardware provati.
Sono risultati tecnici importanti, ma occorre interpretarne correttamente la portata. Eseguire un modello su dispositivi economici non equivale automaticamente a infettare una rete domestica, né dimostra che un sistema possa diffondersi liberamente attraverso Internet.
La ricerca ha inoltre esaminato la capacità di concatenare diverse fasi della propagazione in una rete di prova semplificata. Alcuni modelli sono riusciti a completare il ciclo sperimentale, ma in condizioni controllate, con configurazioni predisposte per il test e specifiche semplificazioni nella parte relativa all’accesso ai sistemi.
Il passaggio più difficile resta trasformare singole capacità tecniche in una sequenza affidabile, ripetibile e autonoma in un ambiente reale. È proprio su questo punto che si concentra una parte importante dell’incertezza.
Perché un’IA autoreplicante potrebbe essere difficile da fermare
Il problema più serio non è necessariamente la velocità di propagazione. È la possibilità che un programma malevolo distribuisca le proprie componenti su molti sistemi, senza dipendere da un solo server centrale.
In un attacco tradizionale, individuare l’infrastruttura utilizzata dai criminali può aiutare a interrompere le comunicazioni o disattivare i servizi coinvolti. Una rete distribuita, invece, potrebbe continuare a funzionare anche dopo la perdita di alcuni nodi.
Anthropic ipotizza che una propagazione di questo tipo possa procedere lentamente, con tempi di raddoppio misurabili in giorni. Una diffusione non particolarmente rapida non elimina il pericolo: se un sistema riesce a sopravvivere ai tentativi di rimozione e a trovare nuovi dispositivi vulnerabili, il numero di nodi coinvolti potrebbe aumentare nel tempo.
Il risultato sarebbe una sorta di botnet potenziata dall’intelligenza artificiale, cioè una rete di dispositivi compromessi che un attaccante può tentare di utilizzare per attività informatiche illecite.
Non è un fenomeno del tutto nuovo: reti di apparecchi connessi sono già state sfruttate in passato per attacchi informatici su larga scala. La differenza potenziale sarebbe la capacità dell’agente di adattarsi a sistemi differenti e automatizzare una parte maggiore delle operazioni.
Resta però una questione essenziale: la ricerca non dimostra che una simile rete autonoma, con tutte le capacità ipotizzate, sia già operativa su larga scala. Descrive un rischio emergente e cerca di valutarne la fattibilità.
Non tutti gli esperti sono convinti: rischio concreto o allarme eccessivo?
Lo scenario delineato ha acceso il dibattito anche tra gli specialisti di sicurezza informatica. E il punto di maggiore disaccordo riguarda la distanza tra ciò che i modelli riescono a fare in laboratorio e ciò che potrebbero realizzare autonomamente nel mondo reale.
Alcuni esperti ritengono che la ricerca meriti attenzione perché mostra come capacità prima separate possano essere combinate in processi automatizzati. Altri invitano a non trasformare una dimostrazione tecnica in una previsione certa di una crisi imminente.
L’ex responsabile del Centro nazionale britannico per la sicurezza informatica, Ciaran Martin, ha contestato il tono dell’allarme, suggerendo che possa esserci un’esagerazione da parte dell’azienda. Altri ricercatori considerano invece significativo il rischio di agenti capaci di comportarsi come worm informatici, soprattutto se distribuiti su reti prive di un punto centrale di controllo.
La distinzione è fondamentale anche per i lettori. La possibilità tecnica, la probabilità che un attacco avvenga e la sua eventuale diffusione su larga scala sono tre questioni diverse.
Anthropic ritiene che, se i progressi dei modelli più piccoli continueranno al ritmo osservato, alcune capacità necessarie alla replicazione autonoma potrebbero essere raggiunte entro la fine del 2026. Si tratta di una proiezione condizionata dall’evoluzione tecnologica, non di una scadenza certa né della conferma che un attacco globale sia imminente.
Come proteggere televisori, router ed elettrodomestici connessi
Di fronte a questi scenari, non è necessario farsi prendere dal panico o scollegare indiscriminatamente ogni dispositivo intelligente. È invece opportuno adottare misure di sicurezza informatica che riducano le possibilità di compromissione.
Ecco le precauzioni più utili:
-
Aggiornare regolarmente il firmware di televisori, router, telecamere e altri dispositivi connessi, installando gli aggiornamenti di sicurezza distribuiti dai produttori.
-
Cambiare le password predefinite, scegliendo credenziali lunghe e diverse per ciascun dispositivo o servizio.
-
Disattivare le funzioni di accesso remoto non necessarie, evitando di esporre direttamente gli apparecchi a Internet quando non serve.
-
Sostituire i dispositivi non più supportati, soprattutto quando il produttore non distribuisce più correzioni per le vulnerabilità.
-
Utilizzare una rete Wi-Fi protetta e, se il router lo consente, separare gli apparecchi domestici intelligenti dai computer che contengono documenti e dati importanti.
-
Controllare i dispositivi collegati al router, verificando eventuali apparecchi sconosciuti o attività anomale e consultando il produttore in caso di dubbi.
Nessuna singola misura garantisce una protezione assoluta. Tuttavia, una rete domestica aggiornata, configurata correttamente e con accessi limitati riduce le opportunità a disposizione di eventuali aggressori.
Il principio più importante è semplice: un dispositivo connesso non deve essere considerato sicuro soltanto perché è un elettrodomestico. Anche un televisore o una telecamera fanno parte dell’ambiente informatico di casa e meritano attenzione.
La prossima frontiera della cybersicurezza è dentro casa
L’allarme sollevato da Anthropic mette in evidenza una trasformazione che potrebbe incidere profondamente sulla sicurezza digitale. L’intelligenza artificiale non è soltanto uno strumento con cui produrre testi, immagini o codice: quando viene dotata di capacità operative, può diventare un sistema che pianifica azioni, utilizza strumenti e affronta problemi complessi.
Se queste capacità dovessero essere sfruttate per finalità criminali, la combinazione con dispositivi economici e poco protetti potrebbe rendere più accessibili alcune operazioni informatiche oggi difficili da automatizzare completamente.
La sfida sarà quindi duplice: sviluppare modelli più sicuri e rendere più resistenti le infrastrutture sulle quali potrebbero operare. Produttori, sviluppatori, amministratori di rete e utenti avranno tutti un ruolo nella riduzione dei rischi.
La prospettiva di un’IA capace di replicarsi attraverso gli elettrodomestici non è più soltanto una trama da fantascienza, ma non è nemmeno una realtà già dimostrata in tutta la sua portata. È uno scenario tecnico che merita verifiche, controlli e prevenzione, senza confondere le possibilità emergenti con certezze catastrofiche.
La domanda, adesso, non è se ogni televisore diventerà un bersaglio. È se la sicurezza dei dispositivi connessi riuscirà a tenere il passo con agenti artificiali sempre più capaci di adattarsi e agire autonomamente.
© RIPRODUZIONE RISERVATA